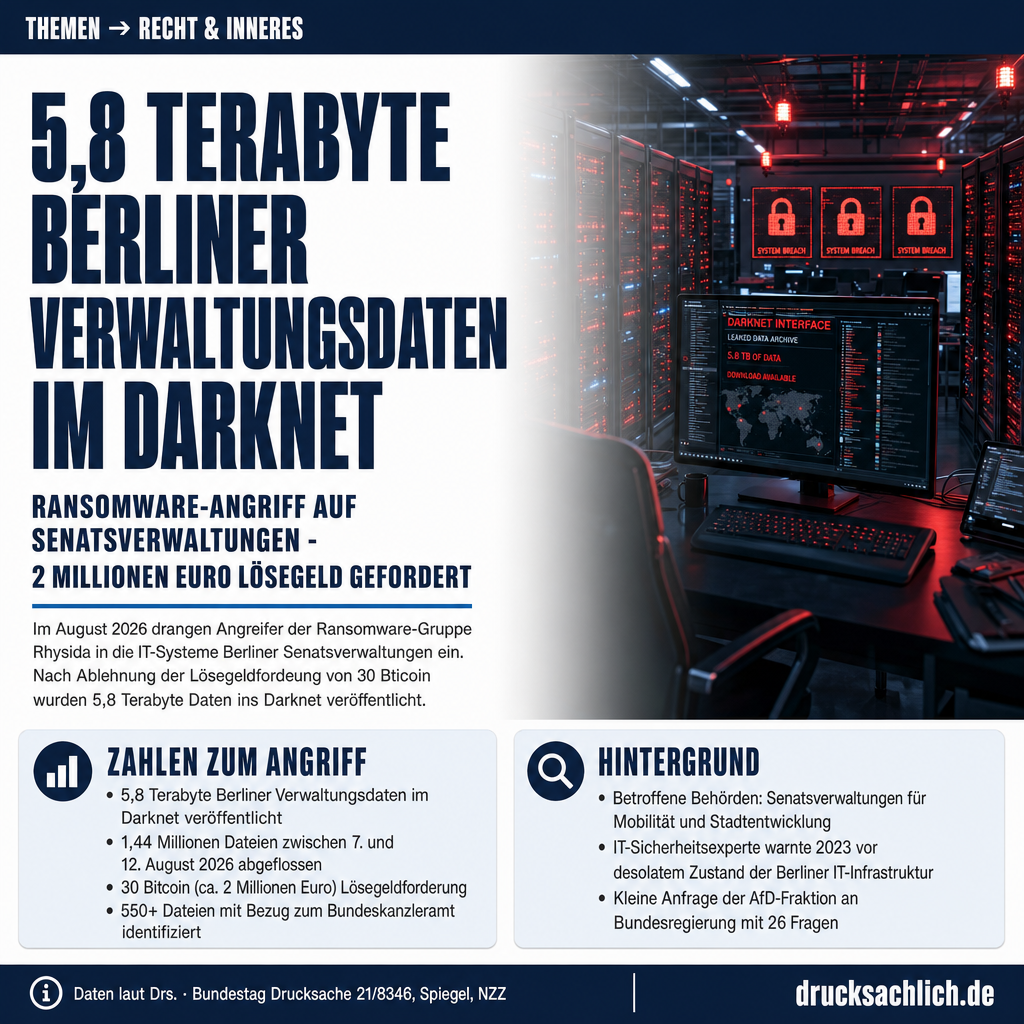


- 5,8 Terabyte Berliner Verwaltungsdaten im Darknet veröffentlicht
- Über 550 Dateien mit Bezug zum Bundeskanzleramt identifiziert
- Rhysida forderte 30 Bitcoin — rund 2 Millionen Euro Lösegeld
Hintergrund
Im August 2026 drangen Angreifer in die IT-Systeme der Senatsverwaltung für Mobilität, Verkehr, Klimaschutz und Umwelt sowie der Senatsverwaltung für Stadtentwicklung, Bauen und Wohnen ein. Die Ransomware-Gruppe Rhysida forderte 30 Bitcoin (rund 2 Millionen Euro) Lösegeld. Nachdem Berlin die Forderung ablehnte, veröffentlichte die Gruppe die erbeuteten Daten im Darknet. Bereits im Dezember 2023 hatte der IT-Sicherheitsexperte Manuel Atug vor dem Berliner Abgeordnetenhaus den Zustand der IT-Sicherheit der Berliner Verwaltung als „gruselig und desolat“ bezeichnet und mangelnde Resilienz statt grundlegender Sicherheitsmaßnahmen bemängelt.
- 5,8 Terabyte — Gesamtumfang der im Darknet veröffentlichten Daten laut Spiegel und NZZ (September 2026)
- 1,44 Millionen Dateien — Zahl der zwischen dem 7. und 12. August 2026 abgeflossenen Dateien laut NZZ vom 8. September 2026
- 30 Bitcoin (ca. 2 Mio. Euro) — Lösegeldforderung der Gruppe Rhysida gegenüber dem Land Berlin
- 550+ Dateien — Dateien mit Bezug zur Erweiterung des Bundeskanzleramtes in einer Spiegel-Stichprobe identifiziert
- 26 Fragen — Umfang der Kleinen Anfrage der AfD an die Bundesregierung (BT-Drs. 21/8346)
Im Detail
„Kurz und knapp: Gruselig und desolat wie in allen Bundesländern und auch auf der Bundesebene, weil alle von Befugnissen, Tätern oder Palantir und KI und Quellen-TKÜ reden, statt von Resilienz und Basissicherheitsmaßnahmen.“
— Manuel Atug, AG KRITIS, Anhörung Ausschuss für Inneres, Sicherheit und Ordnung, Abgeordnetenhaus Berlin, 11. Dezember 2023
Ein schwerwiegender Ransomware-Angriff auf die Berliner Landesverwaltung hat im August 2026 rund 5,8 Terabyte sensibler Daten ins Darknet gebracht — darunter nach Medienberichten mehr als 550 Dateien mit Bezug zur Erweiterung des Bundeskanzleramtes sowie Unterlagen zur Bundeswehr und zu kritischer Infrastruktur. Die Ransomware-Gruppe Rhysida hatte zunächst 30 Bitcoin, umgerechnet rund 2 Millionen Euro, als Lösegeld gefordert. Nachdem Berlin zahlte nicht, veröffentlichte Rhysida den gesamten Datenbestand.
Betroffen waren die Senatsverwaltung für Mobilität, Verkehr, Klimaschutz und Umwelt sowie die Senatsverwaltung für Stadtentwicklung, Bauen und Wohnen. Laut NZZ flossen die Daten zwischen dem 7. und 12. August 2026 ab — darunter Angaben zu Heizkraftwerken, Tanklagern, Notstromaggregaten, Umspannwerken, Wasserwerken, Gefängnissen und Rüstungsunternehmen.
Cyberangriff Berlin: Was die Bundesbehörden wissen wollen
Die AfD-Fraktion hat mit der Kleinen Anfrage BT-Drs. 21/8346 vom 6. Oktober 2026 insgesamt 26 detaillierte Fragen an die Bundesregierung gerichtet. Im Mittelpunkt steht die Unterscheidung zwischen einer direkten Kompromittierung von Bundesnetzen — die die Bundesregierung nach damaligem Kenntnisstand verneinte — und einer mittelbaren Kompromittierung: Bundesdaten, die auf Berliner Systemen gespeichert oder verarbeitet wurden, könnten durch den Angriff zugänglich geworden sein, ohne dass Bundesnetze selbst angegriffen wurden.
Die Anfrage erkundigt sich unter anderem, wann welche Bundesbehörde — darunter Bundeskanzleramt, BSI, BKA, BfV, Bundeswehr und Militärischer Abschirmdienst — erstmals Kenntnis von dem Cyberangriff erhielt und welche Sofortmaßnahmen jeweils eingeleitet wurden. Zudem wird gefragt, welche Verschlusssachen nach den Geheimhaltungsgraden VS-NUR FÜR DEN DIENSTGEBRAUCH, VS-VERTRAULICH, GEHEIM und STRENG GEHEIM im kompromittierten Datenbestand identifiziert wurden — und ob auch Verschlusssachen von NATO, EU oder anderen internationalen Organisationen betroffen sind.
Was gilt aktuell?
Der Berliner Staatssekretär Florian Hauer erklärte laut Berliner Morgenpost vom 7. September 2026, nach damaligem Stand seien lediglich Daten des Geheimhaltungsgrades VS-NUR FÜR DEN DIENSTGEBRAUCH betroffen. Ein Regierungssprecher erklärte gleichzeitig, Datensysteme des Bundes seien nach damaligem Kenntnisstand nicht betroffen. Die BSI-Präsidentin Claudia Plattner räumte ein, die Bewältigung der Krise werde noch einige Zeit in Anspruch nehmen. Die Auswertung von mehr als 1,2 Millionen Dateien dauerte zu diesem Zeitpunkt noch an.
Das BSI, das BKA und das Bundesamt für Verfassungsschutz unterstützen das Land Berlin bei der Auswertung. Der Informationsaustausch zwischen den beteiligten Behörden erfolgt laut Bundesregierung über das Nationale Cyber-Abwehrzentrum. Das Operative Führungskommando der Bundeswehr verwies auf eine laufende Auswertung möglicher Sicherheitsrisiken.
Kritische Infrastruktur und möglicher Missbrauch
Besonders brisant ist laut NZZ, dass im Datenleck Angaben zu Heizkraftwerken, Tanklagern, Notstromanlagen und Umspannwerken sowie zu Wasserwerken und Gefängnissen enthalten sind. Die Zeitung wies darauf hin, dass diese Informationen von ausländischen Diensten, Saboteuren oder anderen Kriminellen genutzt werden könnten. Das BSI warnte betroffene Personen vor Identitätsdiebstahl und gezielten Phishing-Angriffen. Die AfD-Fraktion fragt die Bundesregierung, welche Betreiber kritischer Infrastruktur durch BSI oder Bundesamt für Bevölkerungsschutz und Katastrophenhilfe gewarnt wurden.
Ein weiterer Schwerpunkt der Anfrage betrifft die rechtliche Grundlage, auf der Bundesdaten überhaupt auf Berliner Systemen gespeichert oder verarbeitet wurden, sowie mögliche Regressansprüche des Bundes gegenüber dem Land Berlin. Auch die Frage, ob bereits vor dem Angriff bekannte IT-Sicherheitsdefizite der Berliner Verwaltung — dokumentiert in Anhörungen des Berliner Abgeordnetenhauses von Dezember 2023 und November 2025 — den Bundesbehörden bekannt waren, ist Gegenstand der Kleinen Anfrage. Thematisch verwandt ist die Debatte über NATO-Cybersicherheit und Verteidigungsfragen im Bundestag sowie Fragen zur Sicherheit von Bundeswehrdaten bei Auslandsstationierungen.
Weiterlesen:
- Fregatten-Debakel muss vollständig aufgeklärt werden
- Bundestag 10.10.2026: Die wichtigsten Drucksachen
Unmittelbar betroffen sind Beschäftigte der Berliner Landesverwaltung, deren Gehaltslisten und Kontoinformationen veröffentlicht wurden. Das BSI warnte vor Identitätsdiebstahl und gezielten Phishing-Angriffen gegen betroffene Personen. Mittelbar betroffen sind Bundesbehörden, deren Daten auf Berliner Systemen gespeichert waren, sowie Betreiber kritischer Infrastruktur, zu denen Angaben über Heizkraftwerke, Tankläger, Notstromaggregate, Umspannwerke, Wasserwerke und Gefängnisse im Datenleck enthalten sind.
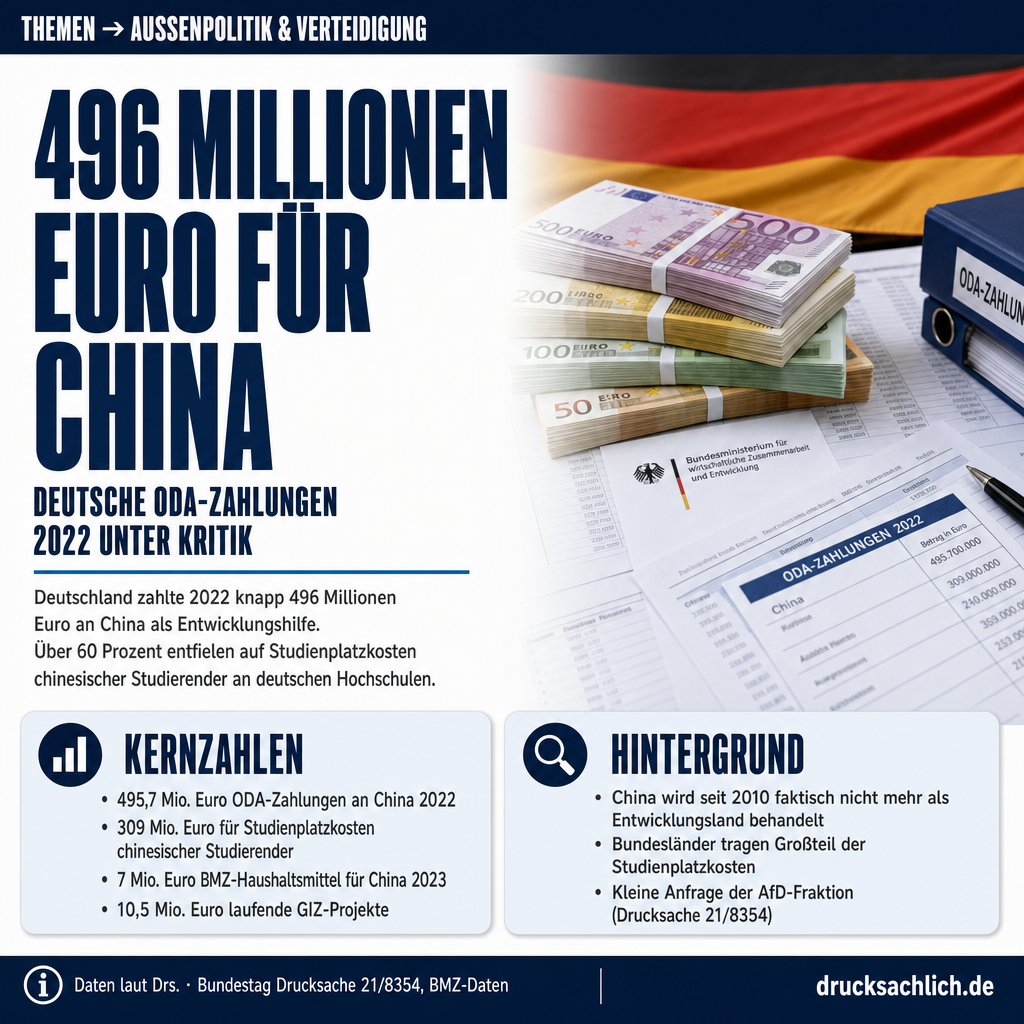
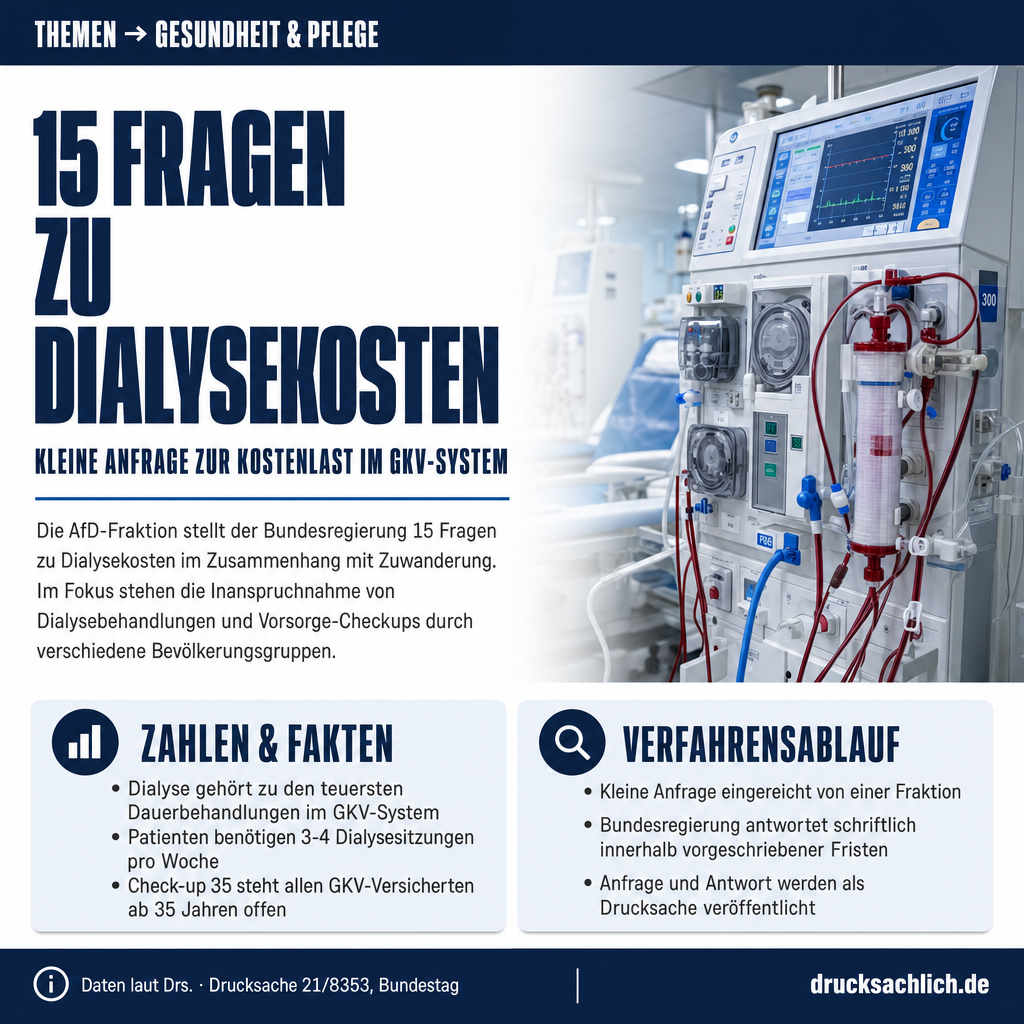
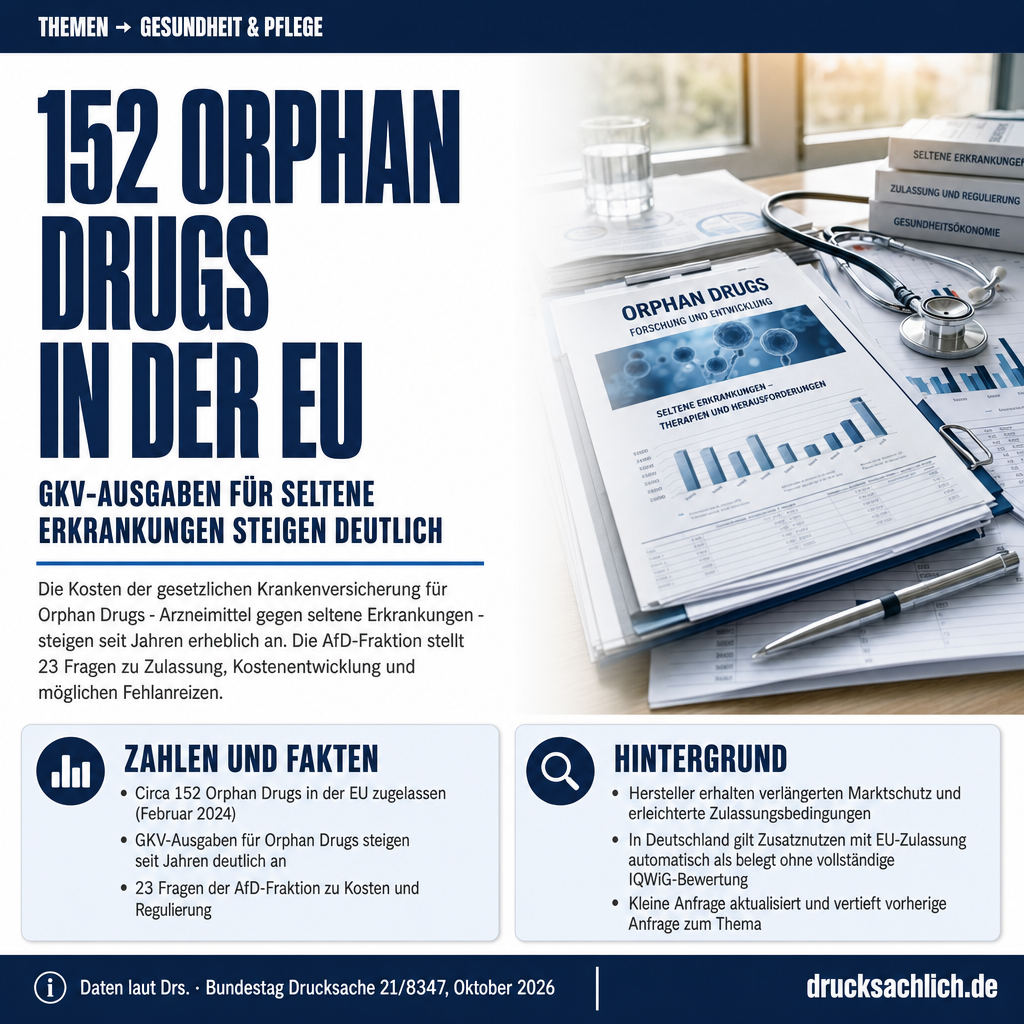
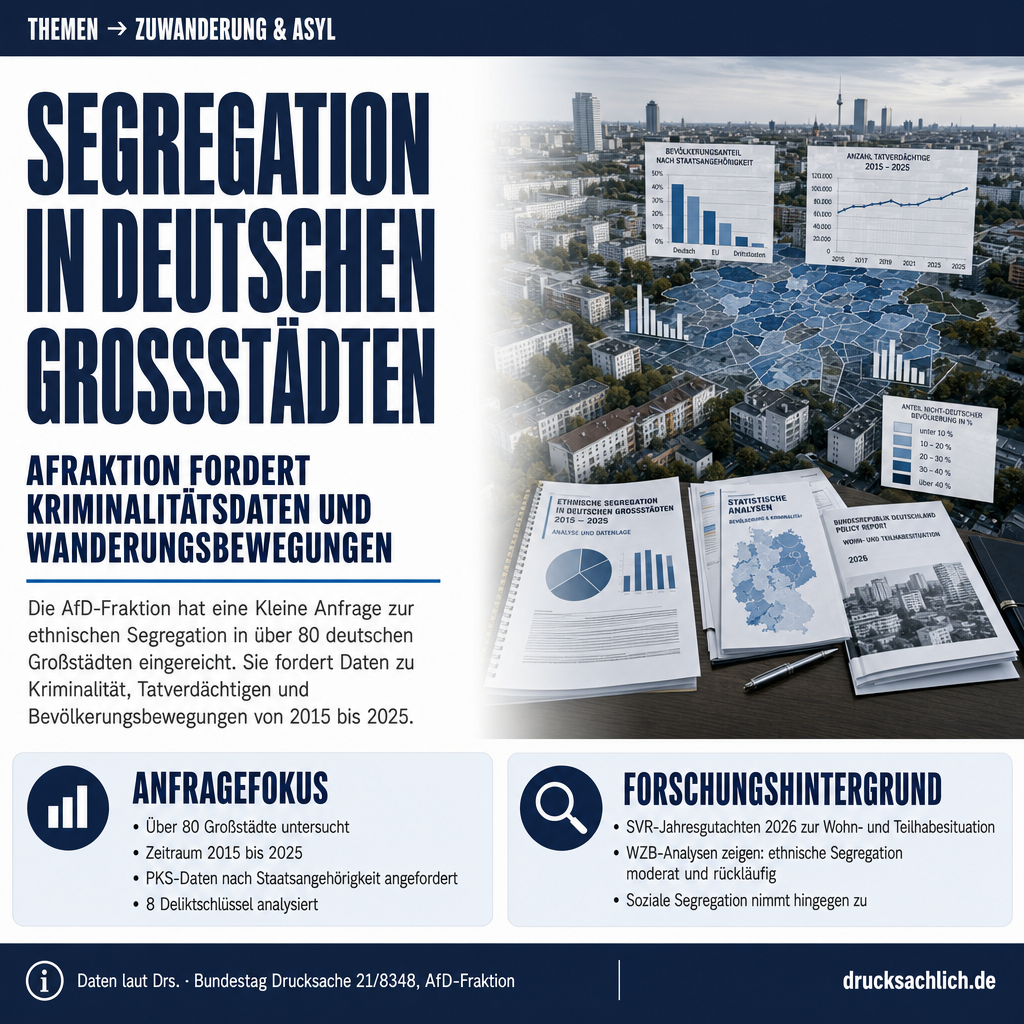
Die Kleine Anfrage (BT-Drs. 21/8346) wurde am 6. Oktober 2026 eingereicht und dem Bundeskanzleramt zugeleitet. Die schriftliche Antwort der Bundesregierung steht noch aus; nach § 104 GO-BT ist grundsätzlich eine Beantwortung innerhalb von 14 Tagen nach Zuleitung an das Bundeskanzleramt vorgesehen. Parallel läuft die Auswertung des mehr als 1,2 Millionen Dateien umfassenden Datenlecks durch BSI, BKA und BfV weiter.
- Ransomware
- Schadsoftware, die Daten verschlüsselt oder entwendet und deren Freigabe gegen Lösegeld anbietet. Ransomware-Gruppen wie Rhysida drohen zudem mit Veröffentlichung der Daten im Darknet.
- VS-NUR FÜR DEN DIENSTGEBRAUCH
- Niedrigster Geheimhaltungsgrad für Verschlusssachen des Bundes. Informationen dieser Kategorie sind nicht für die Öffentlichkeit bestimmt, aber nicht als geheim eingestuft.
- Darknet
- Verschlüsselter Teil des Internets, der nur über spezielle Software zugänglich ist und häufig für den illegalen Handel mit gestohlenen Daten genutzt wird.
Wer steckt hinter dem Angriff auf Berlin?
Laut Spiegel-Bericht vom 5. September 2026 steht die bekannte Ransomware-Gruppe Rhysida hinter dem Angriff, die grundsätzlich als kriminell und finanziell motiviert gilt.
Wie viele Dateien wurden gestohlen?
Laut NZZ flossen zwischen dem 7. und 12. August 2026 rund 1,44 Millionen Dateien mit einem Gesamtvolumen von 5,8 Terabyte ab; der Spiegel zählte zum 7. September 2026 rund 1,2 Millionen abrufbare Dateien.
Sind Bundessysteme direkt betroffen?
Ein Regierungssprecher erklärte am 7. September 2026, Datensysteme des Bundes seien nach damaligem Kenntnisstand nicht betroffen. Die Anfrage unterscheidet jedoch zwischen direkter Kompromittierung von Bundesnetzen und mittelbarer Kompromittierung von Bundesdaten, die auf Berliner Systemen gespeichert waren.
Dieser Beitrag bezieht sich auf BT-Drs. 21/8346 und gibt den Inhalt der Drucksache zusammenfassend wieder. Die inhaltliche Verantwortung liegt beim jeweiligen Verfasser der Drucksache. Der Beitrag spiegelt nicht notwendigerweise die Meinung des Seitenbetreibers wider.
Weitere Beiträge