Dieser Beitrag bezieht sich auf BT-Drs. 21/8046 und gibt den Inhalt der Drucksache zusammenfassend wieder. Die inhaltliche Verantwortung liegt beim jeweiligen Verfasser der Drucksache. Der Beitrag spiegelt nicht notwendigerweise die Meinung des Seitenbetreibers wider.
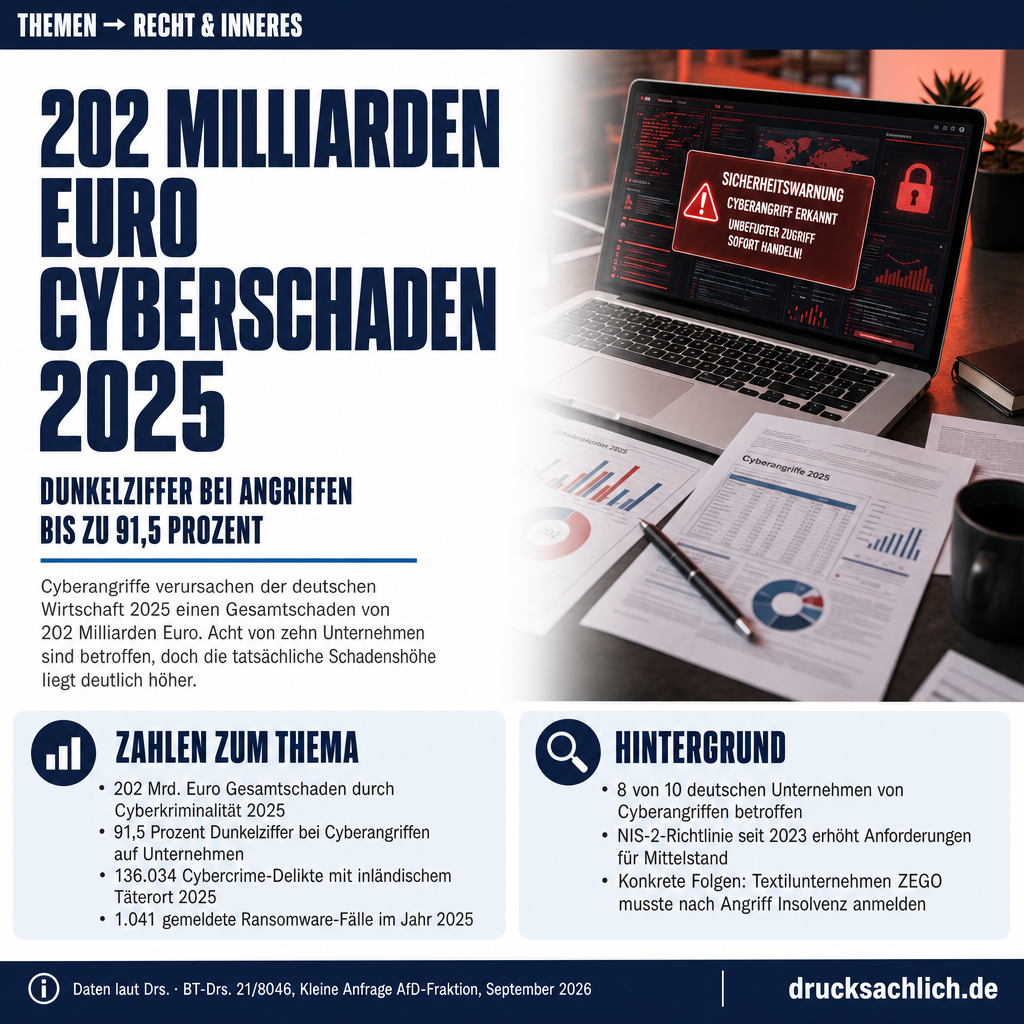
- 202 Mrd. Euro Cyberschaden für die Wirtschaft im Jahr 2025
- Dunkelziffer bei Cyberangriffen auf Unternehmen bis zu 91,5 Prozent
- Keine Direktförderung und keine neue zentrale Meldestelle geplant
Hintergrund
Die Anfrage entstand vor dem Hintergrund konkreter Insolvenzfälle: Das Textilunternehmen ZEGO aus Aschaffenburg musste nach einem Cyberangriff Ende März 2026, der die Produktion fast sechs Wochen lahmlegte, Insolvenz anmelden. Laut Bitkom-Daten von 2024 sind acht von zehn deutschen Unternehmen von Cyberangriffen betroffen. Die NIS-2-Richtlinie der EU hat seit 2023 die gesetzlichen Anforderungen an die Cybersicherheit für bestimmte Unternehmen erhöht und betrifft erstmals auch viele mittelständische Betriebe.
- 202 Mrd. Euro — Gesamtschaden durch Cyberkriminalität für die deutsche Wirtschaft im Jahr 2025 (Bitkom/BKA)
- 136.034 Fälle — Cybercrime-Delikte mit inländischem Täterort laut Polizeilicher Kriminalstatistik 2025
- 207.888 Fälle — Cybercrime-Auslandstaten mit Schadenseintritt in Deutschland im Jahr 2025
- 1.041 Ransomware-Fälle — dem BKA gemeldete Erpressungsangriffe mit Datenverschlüsselung im Jahr 2025
- 37.000 DDoS-Angriffe — in den Netzen der Deutschen Telekom AG im Jahr 2025 festgestellt
Im Detail
Im gesamten Deliktsbereich Cybercrime liegt ein hohes Dunkelfeld vor, das in einer Studie des Kriminologischen Forschungsinstituts Niedersachsen aus 2020 auf bis zu 91,5 Prozent geschätzt wird.
— BT-Drs. 21/8046, Antwort der Bundesregierung zu Frage 17
Cyberangriffe kosten die deutsche Wirtschaft jedes Jahr hunderte Milliarden Euro. Laut der Bundesregierung, die am 16. September 2026 auf eine Kleine Anfrage der AfD-Fraktion (BT-Drs. 21/7844) geantwortet hat, beläuft sich der durch Cyberkriminalität verursachte Gesamtschaden für 2025 auf 202 Milliarden Euro — nach 179 Milliarden im Jahr 2024 und 148 Milliarden im Jahr 2023. Diese Zahlen basieren auf Bitkom-Studien und dem jährlichen BKA-Wirtschaftsschutzbericht.
Die Polizeiliche Kriminalstatistik weist für 2025 insgesamt 136.034 Cybercrime-Fälle mit inländischem Täterort aus. Hinzu kommen 207.888 sogenannte Auslandstaten, bei denen der Schaden in Deutschland eingetreten ist, aber die Täter sich nicht im Inland aufhalten. Allein 1.041 Ransomware-Fälle wurden dem Bundeskriminalamt 2025 gemeldet, und die Deutsche Telekom AG verzeichnete in ihren Netzen rund 37.000 DDoS-Angriffe.
Cyberangriffe: Schutzlücken im Mittelstand
Besonders gefährdet sind kleine und mittlere Unternehmen (KMU). Die Bundesregierung räumt ein, dass KMU häufig über unzureichende Ressourcen verfügen — an Zeit, Geld und Personal — und daher meist keinen direkten Kontakt zu Sicherheitsbehörden haben. Anders als Betreiber kritischer Infrastrukturen (KRITIS) unterliegen sie keinen gesetzlichen Meldepflichten, was dazu beiträgt, dass das tatsächliche Ausmaß der Bedrohung im Verborgenen bleibt. Das Kriminologische Forschungsinstitut Niedersachsen schätzt die Dunkelziffer bei Cybercrime auf bis zu 91,5 Prozent — der weit überwiegende Teil der Angriffe wird nie bei Behörden angezeigt.
Was gilt aktuell?
Für KRITIS-Unternehmen gelten seit dem IT-Sicherheitsgesetz 2016 umfangreiche Schutz- und Meldepflichten. Für den breiten Mittelstand gibt es dagegen keine vergleichbaren gesetzlichen Anforderungen. Das BSI bietet freiwillige Angebote wie den CyberRisikoCheck (basierend auf DIN SPEC 27076) an, mit dem KMU bei IT-Dienstleistern eine standardisierte Sicherheitsberatung erhalten können. Über die Allianz für Cybersicherheit (ACS) betreibt das BSI nach eigenen Angaben die größte Cybersicherheitsinitiative Europas. Die NIS-2-Richtlinie der EU erweitert den Kreis der Unternehmen mit Sicherheitspflichten, und das BSI arbeitet derzeit an Angeboten zur Positionsbestimmung im NIS-2-Rahmen.
Eine direkte staatliche Förderung einzelner Unternehmen für IT-Sicherheitsinvestitionen gibt es nicht. Auf die Frage nach steuerlichen Sonderabschreibungen speziell für Cyberresilienz antwortet die Bundesregierung, dass solche nicht geplant sind. Sie verweist stattdessen auf die im Juli 2025 wiedereingeführte degressive Abschreibung für bewegliche Wirtschaftsgüter sowie auf den Investitionsabzugsbetrag nach § 7g EStG, der kleinen und mittleren Betrieben generell zugutekommt. Auch die Einkommensteuerreform 2027 enthält keine gezielten Anreize für IT-Sicherheitsinvestitionen.
Staatliche Unterstützung: Beratung, aber keine Soforthilfestelle
Die AfD-Fraktion hatte auch gefragt, ob eine zentrale Meldestelle für Cyberangriffe geschaffen werden soll, die über reine Statistik hinaus Soforthilfe für Nicht-KRITIS-Unternehmen leistet. Die Bundesregierung lehnt dies ab: Die bestehenden Maßnahmen seien derzeit ausreichend. Das BKA-Angebot der Zentralen Ansprechstelle Cybercrime (ZAC) richtet sich primär an KRITIS-Betreiber. Das Bundesamt für Verfassungsschutz (BfV) kooperiert mit Unternehmen bei staatlich gesteuerten Angriffen. Für den allgemeinen Mittelstand plant das Bundesministerium des Innern ein Modellprojekt zur Beratung über soziale Medien und KI-Chatbots.
Zur Frage, wie viele Insolvenzen auf Cyberangriffe zurückzuführen sind, liegen der Bundesregierung keine Erkenntnisse vor. Auch zur Kooperation zwischen Landeskriminalämtern, BKA und privaten IT-Sicherheitsdienstleistern bei Ransomware-Fällen gibt es laut Antwort keine verwertbaren Informationen. Angesichts des wachsenden Einflusses von KI auf Angriffsmethoden — Angreifer nutzen KI für Malware-Entwicklung und automatisierte Phishing-Kampagnen — räumt die Bundesregierung ein, dass ein Anstieg der Fallzahlen durch KI-Einsatz wahrscheinlich sei, ein direkter Kausalnachweis aber noch fehle. Das Thema KI in staatlichen Systemen gewinnt parallel auch auf anderen Feldern der Digitalpolitik an Bedeutung.
Weiterlesen:
- Bundestag 28.09.2026: Die wichtigsten Drucksachen
- Stromnetzentgelte: 5,5 Mrd. Euro Zuschuss jährlich 2027–2029
Betroffen sind vor allem kleine und mittlere Unternehmen (KMU) sowie Start-ups, die laut Bundesregierung häufig über unzureichende Ressourcen für IT-Sicherheit verfügen und keinen direkten Zugang zu staatlichen Sicherheitsbehörden haben. Mittelbar sind auch Beschäftigte dieser Betriebe sowie deren Kunden und Lieferanten betroffen, wenn Betriebsausfälle oder Insolvenzen eintreten.
Die Bundesregierung hat den Großteil der 18 Fragen inhaltlich beantwortet und dabei konkrete Statistiken geliefert. Bei drei Fragen — zu cyberangriffsbedingten Insolvenzen (Frage 7), zur Kooperation zwischen LKA, BKA und privaten IT-Dienstleistern bei Ransomware (Frage 11) sowie zur Aufschlüsselung nach Unternehmensgröße — verweist sie auf fehlende Erkenntnisse.
Hinweis: Dieser Artikel beschreibt den Stand zum Zeitpunkt der Veröffentlichung. Die Anfrage wurde mittlerweile beantwortet. Cyberangriffe: 267 Mrd. Euro Schaden für deutsche Wirtschaft →
- Ransomware
- Schadsoftware, die Daten eines Unternehmens verschlüsselt und erst nach Zahlung eines Lösegelds wieder freigibt.
- KRITIS
- Kritische Infrastrukturen — Einrichtungen wie Energieversorger, Krankenhäuser oder Wasserwerke, deren Ausfall schwerwiegende Folgen für die Gesellschaft hätte.
- DDoS-Angriff
- Distributed Denial-of-Service: Ein Angriff, bei dem Server durch massenhaft gleichzeitige Anfragen überlastet und damit außer Betrieb gesetzt werden.
Wie hoch ist der Schaden durch Cyberangriffe in Deutschland?
Laut Bitkom-Daten und BKA-Wirtschaftsschutzbericht beläuft sich der Gesamtschaden 2025 auf 202 Milliarden Euro, 2024 auf 179 Milliarden Euro und 2023 auf 148 Milliarden Euro.
Gibt es staatliche Förderprogramme für KMU-Cybersicherheit?
Eine direkte Förderung einzelner Unternehmen gibt es aktuell nicht. Das BSI bietet Beratungstools wie den CyberRisikoCheck an; steuerliche Sonderabschreibungen für IT-Sicherheit sind nicht geplant.
Nutzen Kriminelle KI für Cyberangriffe?
Die Sicherheitsbehörden beobachten, dass Angreifer KI für Malware-Entwicklung und Phishing einsetzen. Ein direkter Kausalnachweis für steigende Angriffszahlen durch KI liegt laut Bundesregierung bislang nicht vor.
Weitere Beiträge