Dieser Beitrag bezieht sich auf BT-Drs. 21/8145 und gibt den Inhalt der Drucksache zusammenfassend wieder. Die inhaltliche Verantwortung liegt beim jeweiligen Verfasser der Drucksache. Der Beitrag spiegelt nicht notwendigerweise die Meinung des Seitenbetreibers wider.
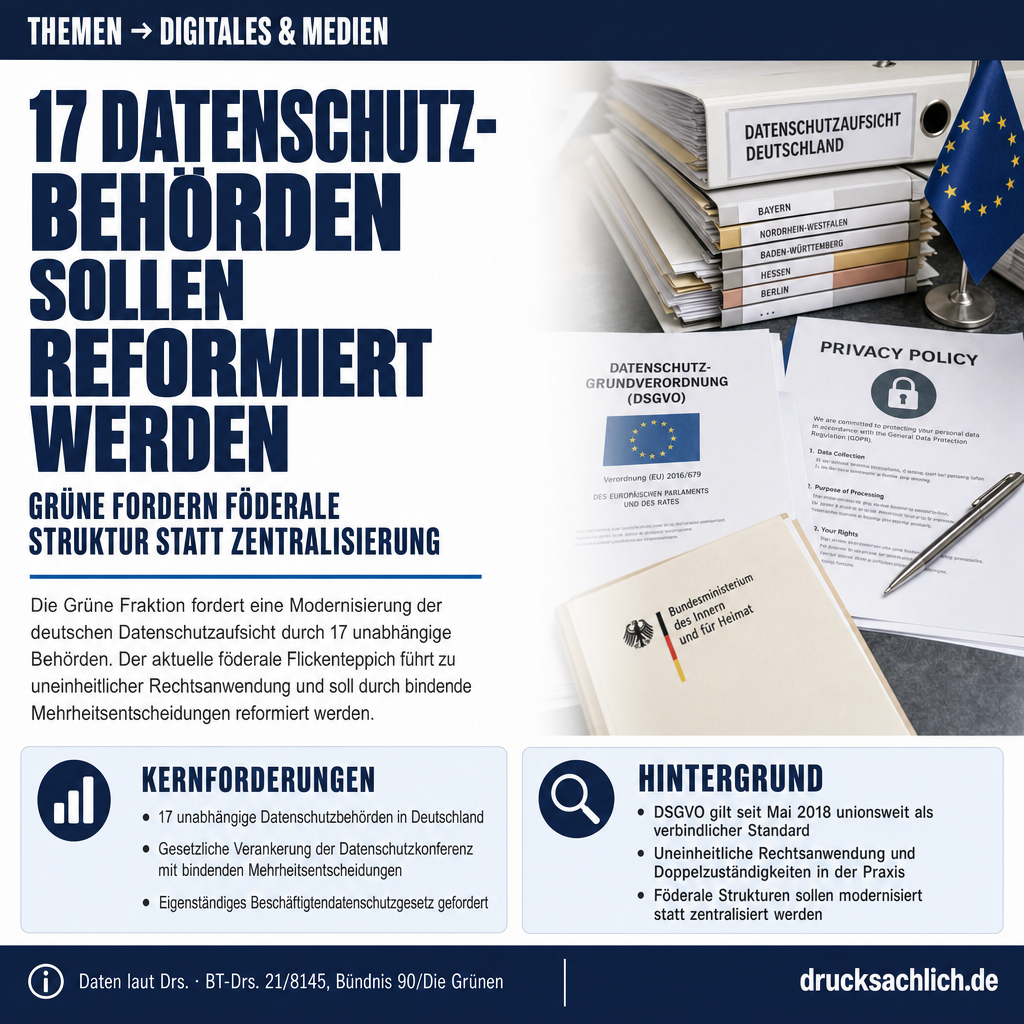
- DSK soll gesetzlich verankert werden mit bindenden Mehrheitsentscheidungen
- Pauschale Zentralisierung der Datenschutzaufsicht beim Bund abgelehnt
- Eigenständiges Beschäftigtendatenschutzgesetz gefordert
Hintergrund
Die DSGVO gilt seit Mai 2018 unionsweit als verbindlicher Datenschutzstandard. In Deutschland vollziehen 17 unabhängige Behörden — der Bundesbeauftragte für den Datenschutz und die Informationsfreiheit sowie je eine Landesbehörde — das Datenschutzrecht. Diese Struktur führt in der Praxis zu uneinheitlicher Rechtsanwendung und Doppelzuständigkeiten. Der Bundesrat hatte zuletzt mit BR-Drs. 356/26 auf Reformbedarf hingewiesen; die Datenschutzkonferenz selbst legte mit den sogenannten Stuttgarter Impulsen Reformvorschläge vor. Parallel diskutiert die EU im Rahmen des sogenannten Digital-Omnibus-Pakets mögliche Änderungen am materiellen Schutzstandard der DSGVO.
Im Detail
Datenschutz darf nicht der Sündenbock sein für ausgebliebene Reformen und häufig extrem defizitäre Digitalisierungsprozesse sowie eine weitgehend verfehlte IT-Sicherheitspolitik.
— Begründung BT-Drs. 21/8145, Fraktion Bündnis 90/Die Grünen
Datenschutz in Deutschland steht vor einer Grundsatzentscheidung: Werden die bewährten föderalen Strukturen modernisiert oder zugunsten einer zentralisierten Bundesaufsicht aufgegeben? Die Fraktion Bündnis 90/Die Grünen hat mit BT-Drs. 21/8145 vom 23. September 2026 einen umfassenden Antrag eingebracht, der elf konkrete Forderungen an die Bundesregierung stellt — von der gesetzlichen Stärkung der Datenschutzkonferenz bis hin zu einem eigenständigen Beschäftigtendatenschutzgesetz.
DSGVO-Reform: Föderale Datenschutzaufsicht modernisieren statt zentralisieren
Kern des Antrags ist die Ablehnung einer pauschalen Zentralisierung der Datenschutzaufsicht beim Bund. Die Grünen argumentieren, dass die 17 unabhängigen Behörden in Deutschland Bürgernähe, unterschiedliche Fachexpertise und gegenseitige institutionelle Kontrolle gewährleisten — Qualitäten, die bei einer Verlagerung auf die Bundesebene verloren gingen. Stattdessen soll die Datenschutzkonferenz (DSK) als zentrales Koordinierungsgremium gesetzlich institutionalisiert werden. Konkret sieht der Antrag vor, der DSK eine klare gesetzliche Grundlage, eine dauerhaft arbeitende Geschäftsstelle sowie die Möglichkeit bindender Mehrheitsentscheidungen bei Fragen einheitlicher Rechtsanwendung zu geben. Ergänzend soll eine öffentlich zugängliche Datenbank mit Beschlüssen und gemeinsamen Auslegungsmaßstäben aufgebaut werden.
Was gilt aktuell?
Derzeit koordiniert die DSK die Zusammenarbeit der deutschen Datenschutzbehörden auf freiwilliger Basis ohne gesetzliche Verankerung. Ihre Beschlüsse sind formal nicht bindend, was in der Praxis zu uneinheitlicher Rechtsanwendung führt. Unternehmen, die in mehreren Bundesländern tätig sind, können mit unterschiedlichen Ansprechpartnern und abweichenden Bewertungsmaßstäben konfrontiert sein. Der Bundesrat hatte zuletzt mit BR-Drs. 356/26 auf diesen Reformbedarf hingewiesen; die DSK selbst legte Reformimpulse vor. Die Bundesregierung hat laut Antrag zwar Vorschläge zur Zentralisierung öffentlich kommuniziert, jedoch noch keine konkreten Gesetzentwürfe vorgelegt.
One-Stop-Shop und EfA-Prinzip für Unternehmen
Für länderübergreifend tätige Unternehmen fordert der Antrag ein funktionierendes One-Stop-Shop-Prinzip: Bei gleichartigen länderübergreifenden Datenverarbeitungen soll grundsätzlich eine federführende Aufsichtsbehörde bestimmt werden. Ergänzend soll ein sogenanntes EfA-Prinzip (Einer für Alle) geschaffen werden, nach dem Prüfergebnisse einer Behörde nach einheitlichen Standards auch von anderen Aufsichtsbehörden genutzt werden können. Das entlastet nicht nur Unternehmen, sondern auch die Behörden selbst, die laut Antrag personell häufig nicht ausreichend ausgestattet sind.
Beschäftigtendatenschutz: Eigenständiges Gesetz gefordert
Eine der weitreichendsten Forderungen des Antrags betrifft den Beschäftigtendatenschutz. Die Grünen verlangen einen Gesetzentwurf für ein eigenständiges Beschäftigtendatenschutzgesetz — ein seit Jahren diskutiertes Vorhaben, das bereits in BT-Drs. 17/4853 aus dem Jahr 2011 thematisiert wurde. Das neue Gesetz soll Beschäftigtenprofiling durch technische und organisatorische Maßnahmen einschränken, ein umfassendes Mitbestimmungsrecht für Betriebsräte beim Datenschutz sichern, Werkvertragsbeschäftigte in den Schutzbereich einbeziehen und die Videoüberwachung am Arbeitsplatz klar begrenzen. Parallel soll sich die Bundesregierung auf EU-Ebene für harmonisierte Beschäftigtendatenschutzregeln einsetzen.
Europa: DSGVO-Schutzstandard verteidigen
Angesichts laufender Verhandlungen zum EU-Digital-Omnibus-Paket fordert der Antrag die Bundesregierung auf, den sachlichen Anwendungsbereich der DSGVO zu verteidigen und insbesondere einer Verengung des Begriffs personenbezogener Daten zu widerstehen. Pauschale Privilegierungen für KI-Entwicklung bei der Verarbeitung personenbezogener Daten lehnt der Antrag ab; stattdessen sollen Betroffenenrechte oder funktionsäquivalente Schutzmechanismen in KI-Systemen verankert werden. Gleichzeitig sollen Cookie-Banner durch nutzungsgerechte Einwilligungsregelungen reduziert werden.
Kleine und mittlere Unternehmen, Vereine sowie ehrenamtliche Strukturen stehen im Antrag als besondere Zielgruppe für Entlastungsmaßnahmen. Niedrigschwellige Beratungsangebote nach dem Vorbild der Berliner „Starthilfe Datenschutz“, digitale Selbstchecks und standardisierte Verfahren bei risikoarmen Datenverarbeitungen sollen den Datenschutz praktikabler machen — ohne das materielle Schutzniveau der DSGVO abzusenken. Der Antrag sieht zudem vor, die Reform spätestens zwei Jahre nach Inkrafttreten zu evaluieren und Kennzahlen wie Bearbeitungszeiten und Einheitlichkeit der Rechtsanwendung zu veröffentlichen.
Weiterlesen:
- Übergewinnsteuer: Grüne fordern 33% auf Krisengewinne
- Bürgerrat: Gleichwertige Lebensverhältnisse in Deutschland
Betroffen sind alle Bürgerinnen und Bürger, deren personenbezogene Daten täglich von Unternehmen und Behörden verarbeitet werden. Besonders im Fokus stehen Beschäftigte, die vor Profiling und Videoüberwachung am Arbeitsplatz geschützt werden sollen, sowie Vereine, Ehrenamtliche, Start-ups und kleine und mittlere Unternehmen, die von vereinfachten Datenschutzpflichten profitieren sollen. Auch die Datenschutzaufsichtsbehörden selbst sind betroffen, da der Antrag ihre personelle und technische Ausstattung verbessern will.
Der Antrag wurde am 23. September 2026 in den Deutschen Bundestag eingebracht (BT-Drs. 21/8145). Als nächster Schritt steht die Zuweisung an den zuständigen Ausschuss an, gefolgt von Ausschussberatungen und abschließender Abstimmung im Plenum des Bundestages.
- DSGVO
- Die Datenschutz-Grundverordnung ist seit 2018 das einheitliche europäische Datenschutzrecht. Sie regelt, wie personenbezogene Daten verarbeitet werden dürfen.
- Datenschutzkonferenz (DSK)
- Das gemeinsame Gremium der deutschen Datenschutzaufsichtsbehörden von Bund und Ländern zur Koordinierung einer einheitlichen Rechtsanwendung.
- One-Stop-Shop-Prinzip
- Unternehmen mit länderübergreifender Tätigkeit sollen künftig nur noch mit einer federführenden Aufsichtsbehörde kommunizieren müssen, statt mit mehreren zugleich.
Was ist die Datenschutzkonferenz (DSK)?
Die DSK ist das gemeinsame Gremium der unabhängigen Datenschutzaufsichtsbehörden des Bundes und der Länder. Laut Antrag soll sie eine gesetzliche Grundlage, eine dauerhafte Geschäftsstelle und bindende Mehrheitsentscheidungen erhalten.
Warum lehnen die Grünen eine Zentralisierung ab?
Laut Antrag gewährleisten föderale Strukturen Bürgernähe, unterschiedliche Expertise und gegenseitige institutionelle Kontrolle; eine Verlagerung auf den Bund würde die Kontrolldichte insgesamt verringern.
Was soll das Beschäftigtendatenschutzgesetz regeln?
Es soll Beschäftigtenprofiling einschränken, Mitbestimmungsrechte bei Datenschutz sichern, Werkvertragsbeschäftigte einbeziehen und Videoüberwachung am Arbeitsplatz klar begrenzen.
Weitere Beiträge