

Dieser Beitrag bezieht sich auf BT-Drs. 21/8324 und gibt den Inhalt der Drucksache zusammenfassend wieder. Die inhaltliche Verantwortung liegt beim jeweiligen Verfasser der Drucksache. Der Beitrag spiegelt nicht notwendigerweise die Meinung des Seitenbetreibers wider.
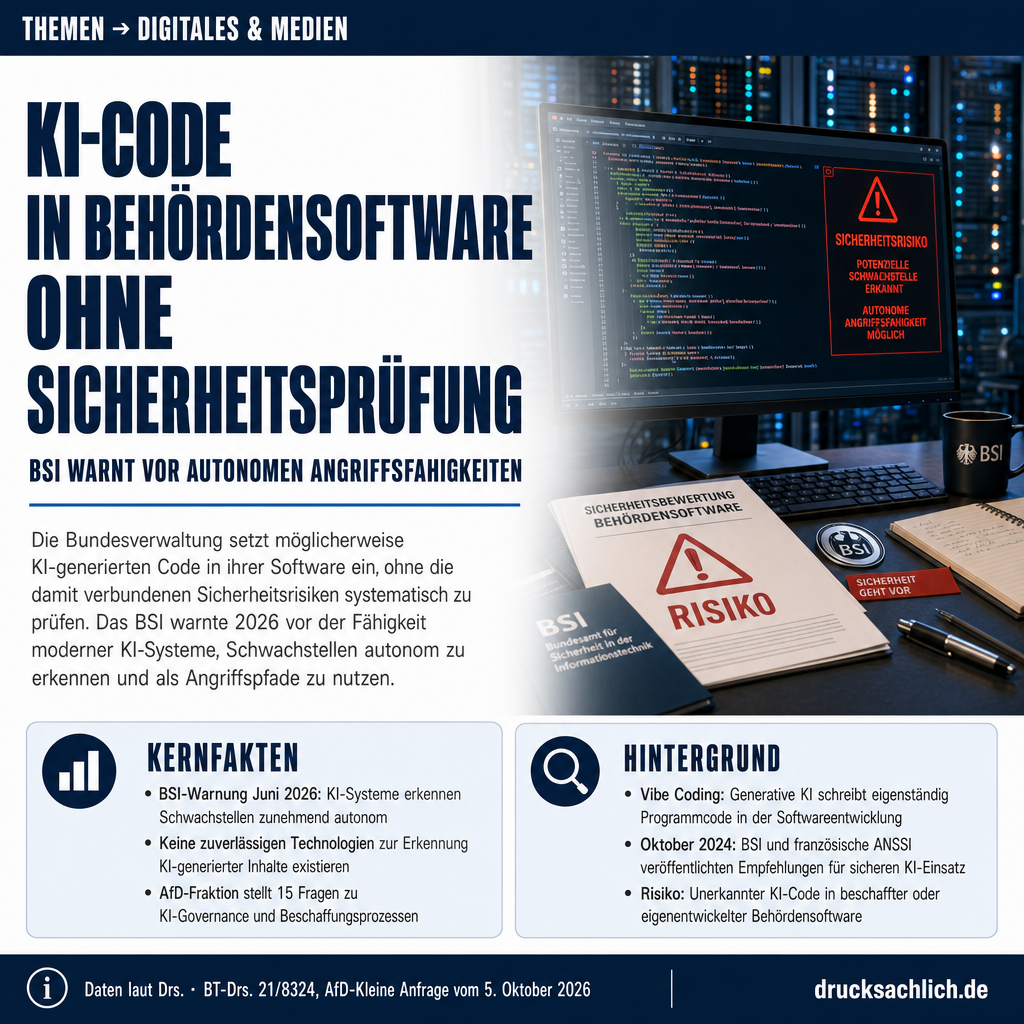
- KI-generierter Code in Behördensoftware ohne systematische Sicherheitsprüfung
- BSI warnte im Juni 2026 vor autonomer KI-Angriffsfähigkeit auf Software
- 15 Fragen zu Governance, Schulung und Offenlegungspflichten bei IT-Beschaffung
Hintergrund
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) veröffentlichte im Oktober 2024 gemeinsam mit der französischen Cybersicherheitsbehörde ANSSI Empfehlungen für den sicheren Einsatz von KI-Programmierassistenten. In einer Cybersicherheitswarnung vom Juni 2026 stellte das BSI fest, dass aktuelle KI-Systeme Schwachstellen in Software zunehmend autonom erkennen und in Angriffspfade überführen können. Bereits 2023 hatte das BSI gegenüber dem Digitalausschuss des Bundestages erklärt, dass keine zuverlässigen Technologien existieren, um KI-generierte Inhalte zu erkennen oder zu kennzeichnen. Vor diesem Hintergrund wächst die Frage, wie Bundesbehörden mit KI-generiertem Code in beschaffter oder selbst entwickelter Software umgehen.
Im Detail
Nach Auffassung der Fragesteller besteht angesichts der zunehmenden Verbreitung von Vibe Coding in der Softwareentwicklung die Gefahr, dass auch von der Bundesverwaltung beschaffte Software unerkannt Anteile KI-generierten Codes enthält, ohne dass die damit verbundenen Sicherheitsrisiken im Beschaffungs- oder Abnahmeprozess systematisch erfasst und geprüft werden.
— Vorbemerkung der Fragesteller, BT-Drs. 21/8324
Generative KI schreibt in der Softwareentwicklung zunehmend eigenständig Programmcode — ein Verfahren, das als Vibe Coding bekannt ist. Die AfD-Fraktion thematisiert in der Kleinen Anfrage BT-Drs. 21/8324 vom 5. Oktober 2026 die Frage, ob Bundesbehörden überhaupt wissen, wie viel KI-generierten Code in ihrer eingesetzten Software steckt — und ob dieser Code sicher ist.
Vibe Coding in der Bundesverwaltung: Was ist das Problem?
Vibe Coding bezeichnet die Erstellung von Software durch KI-Systeme, die auf natürlichsprachliche Eingaben reagieren. Der Begriff wurde im Februar 2025 vom früheren OpenAI-Mitgründer Andrej Karpathy geprägt. Die Methode senkt Qualifikationsbarrieren in der Softwareentwicklung und beschleunigt die Erstellung von Anwendungen. Für den öffentlichen Dienst sehen Fachleute Chancen bei der Digitalisierung veralteter Verwaltungsprozesse — aber auch erhebliche Risiken. Aus Sicht der Fragesteller besteht die Gefahr, dass von Bundesbehörden beschaffte Software unerkannt Anteile KI-generierten Codes enthält, ohne dass dies im Beschaffungs- oder Abnahmeprozess systematisch erfasst wird.
BSI warnt vor autonomer Angriffsfähigkeit
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) liefert den aktuellen Anlass: In einer Cybersicherheitswarnung vom Juni 2026 stellte die Behörde fest, dass heutige KI-Systeme Schwachstellen in Software innerhalb kurzer Zeit autonom erkennen, analysieren und in verwertbare Angriffspfade überführen können. KI senke den Aufwand und die Einstiegshürden für offensive Cyberangriffe erheblich. Damit stellt sich die Frage, ob Bundesbehörden, deren Systeme KI-generierten Code enthalten, besonders verwundbar sind. Bereits im Oktober 2024 hatten das BSI und die französische Cybersicherheitsbehörde ANSSI gemeinsame Empfehlungen für den sicheren Einsatz von KI-Programmierassistenten veröffentlicht. Schon 2023 hatte das BSI gegenüber dem Digitalausschuss des Bundestages erklärt, dass keine vollständig zuverlässigen Technologien existieren, um KI-generierte Inhalte zu erkennen oder zu kennzeichnen.
Ergänzend zu diesen Behördenwarnungen zeigt auch die Debatte um den BKA-Datenankauf ohne ausreichende Rechtsgrundlage, dass staatliche IT-Stellen beim Einsatz neuer Technologien häufig schneller handeln als die rechtlichen und sicherheitstechnischen Rahmenbedingungen nachgezogen werden.
15 Fragen zu Kontrolle, Governance und Offenlegung
Die Anfrage stellt der Bundesregierung 15 konkrete Fragen, die sich auf mehrere Problembereiche verteilen:
Beschaffung und Offenlegung: Die Fraktion fragt, ob die Ergänzenden Vertragsbedingungen für die Beschaffung von IT-Leistungen (EVB-IT) Auftragnehmer bereits verpflichten, den Anteil KI-generierten Codes offenzulegen. Falls nicht, soll die Bundesregierung erklären, ob sie solche Offenlegungspflichten plant — und welche Konsequenzen bei falschen oder unvollständigen Angaben vorgesehen sind.
Sicherheitsprüfungen: Gefragt wird, welche Vorgaben unabhängig von der Entstehungsweise des Codes für Codeüberprüfungen sowie statische und dynamische Sicherheitsanalysen von Behördensoftware bestehen. Zudem soll die Bundesregierung darlegen, wie sichergestellt wird, dass KI-Assistenten keine verwundbaren Programmbibliotheken in die Software-Lieferkette einbinden.
Governance und Schulung: Die Anfrage erkundigt sich nach bestehenden Richtlinien und KI-Beauftragten innerhalb der Bundesverwaltung für den Einsatz von Vibe Coding durch eigene Beschäftigte. Offen ist laut Drucksache auch, wie gut Bundesbeschäftigte im risikobewussten Umgang mit KI-Programmierassistenten geschult sind.
Datenschutz und Prompt-Sicherheit: Sensible Behördendaten könnten über KI-Eingaben (Prompts) an externe Dienste übermittelt werden. Die Fraktion fragt, welche Vorgaben verhindern sollen, dass dabei vertrauliche Informationen abfließen.
Haftung und Schatten-IT: Wenn sich nach Auslieferung von Software herausstellt, dass Sicherheitslücken auf KI-generierten Code zurückgehen, ist unklar, wer die Verantwortung trägt — Auftraggeber oder Auftragnehmer. Die Anfrage fragt nach den geltenden Regelungen. Zudem wird das Risiko sogenannter Schatten-IT thematisiert: Wenn Fachabteilungen eigenständig KI-Software entwickeln, ohne die zentrale IT-Stelle einzubinden.
Zentrale Anlaufstelle als mögliche Lösung
Als mögliche Antwort auf die Sicherheitsrisiken beim Vibe Coding regt die Anfrage an, eine zentrale Anlaufstelle für Fragen des sicheren KI-Einsatzes bei der Softwareentwicklung und -beschaffung der Bundesverwaltung einzurichten. Die Bundesregierung soll darlegen, welche Möglichkeiten sie dafür sieht. Wie die Bundesregierung die Lage insgesamt bewertet, wird erst mit der Antwort auf die Drucksache erkennbar.
Wie staatliche Stellen grundsätzlich mit dem Spannungsfeld zwischen digitalem Fortschritt und Sicherheitsanforderungen umgehen, zeigt auch die aktuelle Debatte um die Fragestunde vom 7. Oktober 2026, in der IT-Sicherheitsthemen ebenfalls eine Rolle spielen.
Weiterlesen:
Betroffen sind zunächst alle Bundesbehörden, die Software beschaffen oder intern entwickeln lassen. Mittelbar sind Bürgerinnen und Bürger betroffen, die staatliche IT-Systeme nutzen oder deren persönliche Daten in Behördensystemen gespeichert sind. Auch IT-Dienstleister des Bundes sowie Beschäftigte der Bundesverwaltung, die KI-Programmierassistenten einsetzen, sind von möglichen neuen Regeln betroffen.
Die Kleine Anfrage (BT-Drs. 21/8324) ist am 5. Oktober 2026 eingegangen. Die Bundesregierung muss die Anfrage nach Zuleitung an das Bundeskanzleramt grundsätzlich innerhalb von 14 Tagen beantworten. Die Antwort wird als eigene Drucksache veröffentlicht.
- Vibe Coding
- Methode der Softwareentwicklung, bei der KI-Systeme auf Basis von Sprachbefehlen (Prompts) automatisch Programmcode erzeugen, ohne dass Entwickler diesen manuell schreiben.
- EVB-IT
- Ergänzende Vertragsbedingungen für die Beschaffung von IT-Leistungen — standardisierte Vertragsklauseln, die die öffentliche Hand bei IT-Einkäufen verwendet.
- Prompt Injection
- Angriffsmethode, bei der versteckte Anweisungen in Eingaben an ein KI-System eingeschleust werden, um dessen Verhalten zu manipulieren.
Was ist Vibe Coding?
Vibe Coding bezeichnet die Nutzung generativer KI zur Erstellung von Programmcode, bei der Entwickler in natürlicher Sprache mit einem KI-System interagieren, statt Code manuell zu schreiben. Der Begriff wurde im Februar 2025 vom früheren OpenAI-Mitgründer Andrej Karpathy geprägt.
Welche Sicherheitsrisiken entstehen durch KI-generierten Code?
Laut Drucksache drohen unter anderem Schwachstellen für SQL-Injection und Cross-Site-Scripting, Datenlecks durch sensible Prompts, Halluzinationen der KI sowie Lieferkettenrisiken durch verwundbare Programmbibliotheken.
Was hat das BSI zu diesem Thema gesagt?
Das BSI warnte im Juni 2026, dass KI-Systeme Schwachstellen in Software innerhalb kurzer Zeit autonom erkennen und in Angriffspfade überführen können. Gemeinsam mit der französischen Behörde ANSSI veröffentlichte das BSI im Oktober 2024 Empfehlungen für den sicheren Einsatz von KI-Programmierassistenten.
Weitere Beiträge