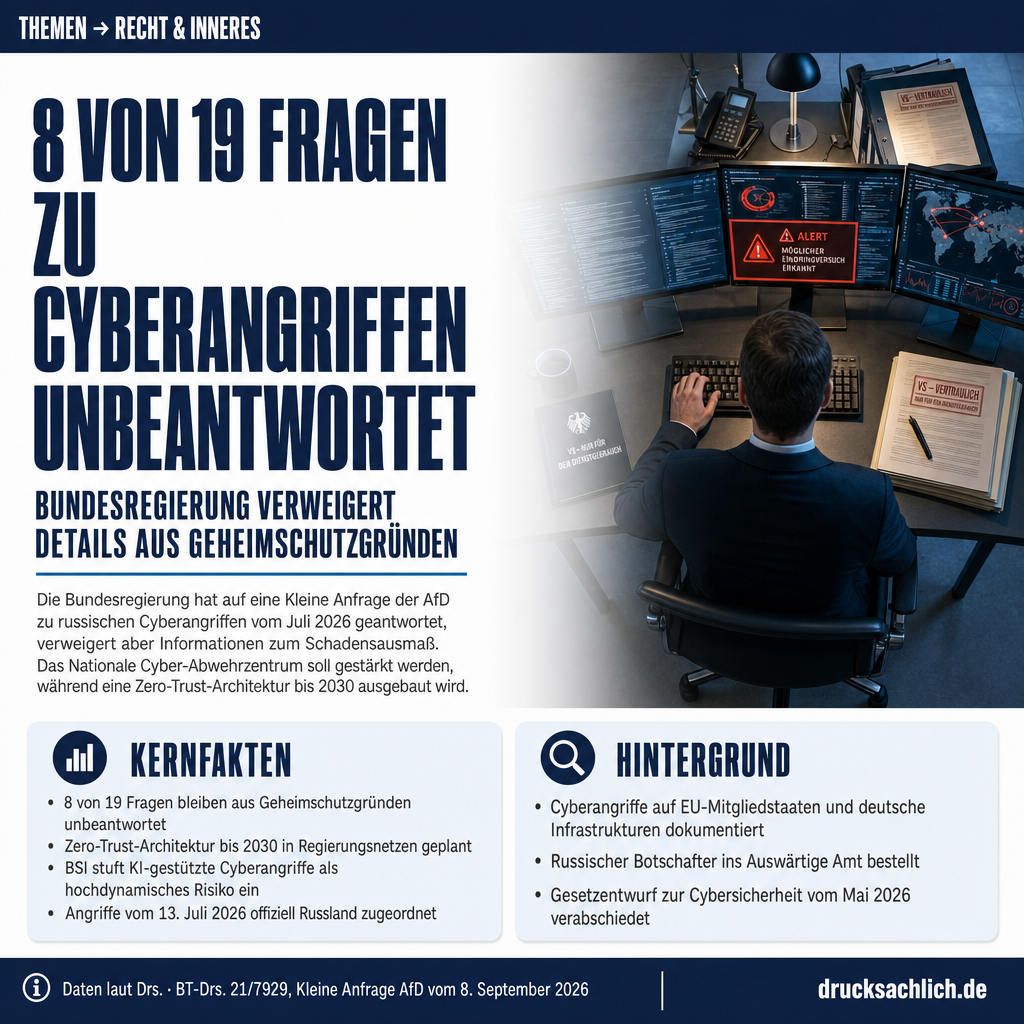
- 8 von 19 Fragen zu Cyberangriffen bleiben aus Geheimschutzgründen unbeantwortet
- Zero-Trust-Architektur soll bis 2030 in Regierungsnetzen ausgebaut werden
- BSI stuft KI-gestützte Cyberangriffe als hoch und dynamisch steigendes Risiko ein
Hintergrund iDieser Beitrag bezieht sich auf BT-Drs. 21/7929 und gibt den Inhalt der Drucksache zusammenfassend wieder. Die inhaltliche Verantwortung liegt beim jeweiligen Verfasser der Drucksache. Der Beitrag spiegelt nicht notwendigerweise die Meinung des Seitenbetreibers wider.
Am 13. Juli 2026 wurden schwerwiegende Cyberangriffe auf Regierungsinstitutionen und kritische Infrastrukturen in mehreren EU-Mitgliedstaaten öffentlich bekannt. Die Hohe Vertreterin der EU attribuierte die Angriffe offiziell dem russischen Geheimdienst-Ökosystem; die Erklärung ist über den Rat der Europäischen Union abrufbar. Deutschland bestellte daraufhin den russischen Botschafter ins Auswärtige Amt ein. Ende Mai 2026 hatte die Bundesregierung bereits einen Gesetzentwurf zur Stärkung der Cybersicherheit (BT-Drs. 21/6585) verabschiedet, der zusätzliche Befugnisse zur Prävention, Detektion und Reaktion vorsieht.
Im Detail
„Das Nationale Cyber-Abwehrzentrum entwickeln wir fort und intensivieren den Informationsaustausch.“
— Koalitionsvertrag, Z. 2679f, zitiert in BT-Drs. 21/7929
Russische Cyberangriffe auf deutsche Regierungsnetzwerke und kritische Infrastrukturen beschäftigen den Bundestag: Auf die Kleine Anfrage der AfD-Fraktion (BT-Drs. 21/7707) zu den Angriffen vom Juli 2026 hat die Bundesregierung am 8. September 2026 mit BT-Drs. 21/7929 geantwortet — und dabei die Kernfragen zum Schadensausmaß und zu betroffenen Behörden vollständig verweigert.
Cyberangriffe Juli 2026: Was bekannt ist
Am 13. Juli 2026 wurden gezielte Sabotageakte gegen kritische Versorgungsstrukturen und eine Kompromittierung gesicherter Regierungsnetzwerke öffentlich bekannt. Die EU attribuierte die Angriffe offiziell dem russischen Geheimdienst-Ökosystem; Deutschland bestellte den russischen Botschafter ins Auswärtige Amt ein. Die Bundesregierung bestätigt in ihrer Antwort, dass Regierungsinstitutionen und kritische Infrastrukturen in mehreren EU-Mitgliedstaaten zu den Zielen zählten.
Geheimschutz überwiegt parlamentarisches Fragerecht
Zu 8 von 19 gestellten Fragen — darunter alle Fragen zu Umfang, konkreten Zielen, betroffenen Bundesbehörden, abgezogenen Daten, eingeschleusten Schadfunktionen, Patch-Stand der IT-Systeme, Rolle externer Dienstleister und ausländischen Technologieabhängigkeiten — verweigert die Bundesregierung die Auskunft. Bemerkenswert: Sie schließt ausdrücklich auch eine Hinterlegung in eingestufter Form in der Geheimschutzstelle des Deutschen Bundestages aus. Die Begründung lautet, die Informationen könnten fremden Nachrichtendiensten Rückschlüsse auf Kapazitäten der Cyberspionageabwehr ermöglichen. Das Staatswohl überwiege in diesem Fall ausnahmsweise das parlamentarische Informationsrecht.
Einfach erklärt: Russische Hacker griffen im Juli 2026 deutsche Behörden und Stromversorger an. Welche genau betroffen waren und wie groß der Schaden ist, bleibt geheim.
Was gilt aktuell für den Schutz kritischer Infrastrukturen?
KRITIS-Betreiber sind nach dem BSI-Gesetz (BSIG) verpflichtet, eine geeignete Absicherung umzusetzen. Für Energienetze gelten zusätzlich langjährige Anforderungen im Energiewirtschaftsgesetz (EnWG), für Telekommunikationsnetze im Telekommunikationsgesetz (TKG). Das BSI informiert Betreiber über Lageprodukte und ermöglicht über die Plattform UP-KRITIS einen regelmäßigen Austausch zur Bedrohungslage. Die Bundesregierung erklärt, dieser kooperative Ansatz vermeide die Entstehung von Informationshürden zwischen Staat und Privatwirtschaft.
BSI-Sensorik, Zero Trust und Pläne bis 2030
Zu den beantworteten Fragen gibt die Bundesregierung folgende Informationen: Das BSI passt seine Sensorik und Signaturen laufend an neue Angriffsmuster an und erzeugt kontinuierlich ein IT-Sicherheitslagebild für alle Bundesressorts. Zero-Trust-Ansätze werden bereits ergänzend zu anderen Schutzmaßnahmen in Regierungsnetzen eingesetzt. Bis 2030 soll in einem neu geplanten Regierungsnetz Zero Trust verstärkt implementiert werden — Netztrennung und Härtung der Infrastruktur sind dabei Kernelemente.
Zur Frage nach der institutionellen Stärkung des BSI verweist die Bundesregierung auf das NIS2-Umsetzungsgesetz: Darin wurde die Rolle eines Chief Information Security Officer des Bundes (CISO Bund) eingeführt, ausgeübt durch die Präsidentin des BSI. Das ressortübergreifende Programm CyberGovSecure wurde 2026 konzipiert und zentral durch die CISO Bund gesteuert. Zum Thema Geheimdienste und Rechtsgrundlagen hatte der Bundestag bereits in früheren Drucksachen Stellung bezogen.
KI als wachsende Angriffsgefahr
Das Risiko durch KI-gestützte, automatisierte Schwachstellensuche staatlicher Akteure bewertet die Bundesregierung als hoch und dynamisch ansteigend. BSI und Cyberagentur entwickeln laut Drucksache geeignete KI-Abwehrsysteme, wobei das Human-in-the-Loop-Prinzip sicherstellen soll, dass menschliche Kontrolle gewahrt bleibt. Zur europäischen Dimension verweist die Bundesregierung auf bereits bestehende Partnerschaften und den Ende Mai 2026 verabschiedeten Gesetzentwurf zur Stärkung der Cybersicherheit (BT-Drs. 21/6585), der zusätzliche Befugnisse zur Prävention, Detektion und Reaktion vorsieht.
Digitale Souveränität als strategisches Ziel
Auf die Frage nach Lehren für die digitale Souveränität nennt die Bundesregierung drei Stoßrichtungen: mehr Eigenständigkeit durch europäische Kooperation, Investitionen in Schlüsseltechnologien und die Stärkung der europäischen Digitalindustrie sowie die Absicherung außereuropäischer Produkte durch technische Kontrollschichten. Konkrete Investitionszahlen oder Zeitpläne für den Personalaufbau in Cyberabwehrzentren enthält die Antwort nicht; die Ausgabenplanung werde bei Bedarf an die aktuelle Sicherheitslage angepasst, heißt es lediglich. Fragen zur Kontrolle staatlicher Stellen stellen sich auch in benachbarten Bereichen der Sicherheitspolitik.
Weiterlesen:
- Islamismus in Deutschland: 13 Fragen an die Bundesregierung
- PMK 2026: 2.677 Angriffe auf Wahlplakate im ersten Halbjahr
Von den Cyberangriffen sind laut der EU-Attribuierung Regierungsinstitutionen und Betreiber kritischer Infrastrukturen in mehreren EU-Mitgliedstaaten betroffen — darunter Energie- und Kommunikationsnetze. Welche konkreten deutschen Behörden oder Unternehmen betroffen waren, hat die Bundesregierung nicht offengelegt. Mittelbar betroffen sind alle Bürgerinnen und Bürger, die auf zuverlässige Energie-, Kommunikations- und Verwaltungsinfrastrukturen angewiesen sind.
Die Bundesregierung verweigert Antworten auf die Fragen 1–5, 7, 8 und 14 vollständig — auch in eingestufter Form. Die verbleibenden 11 Fragen werden überwiegend allgemein beantwortet, ohne konkrete Zahlen zu Schäden, betroffenen Systemen oder Budgeterhöhungen zu nennen.
Hinweis: Dieser Artikel beschreibt den Stand zum Zeitpunkt der Veröffentlichung. Die Anfrage wurde mittlerweile beantwortet. Cyberangriffe auf Deutschland: 19 Fragen zur KRITIS-Sicherheit →
- Zero Trust
- Sicherheitskonzept, bei dem kein Nutzer und kein System automatisch als vertrauenswürdig gilt — jeder Zugriff wird einzeln geprüft und freigegeben.
- KRITIS
- Kritische Infrastrukturen — Einrichtungen wie Energie-, Wasser- und Telekommunikationsnetze, deren Ausfall erhebliche Folgen für die öffentliche Sicherheit hätte.
- Attribuierung
- Offizielle Zuordnung eines Cyberangriffs zu einem staatlichen oder nicht-staatlichen Akteur auf Basis nachrichtendienstlicher Erkenntnisse.
Warum beantwortet die Bundesregierung viele Fragen nicht?
Laut Drucksache würden die erbetenen Informationen Rückschlüsse auf nachrichtendienstliche Kapazitäten ermöglichen. Das Staatswohl überwiege daher ausnahmsweise das parlamentarische Fragerecht.
Was ist das Programm CyberGovSecure?
CyberGovSecure ist ein ressortübergreifendes Programm, das zentral durch die CISO Bund — die Präsidentin des BSI — unter Einbeziehung aller Ministerien gesteuert wird und 2026 konzipiert wurde.
Was plant die Bundesregierung bis 2030 für die IT-Sicherheit?
In einem neu geplanten Regierungsnetz soll Zero Trust verstärkt implementiert werden. Netztrennung und Härtung der digitalen Infrastruktur sind laut Drucksache Kernelemente dieser Planung.
Dieser Beitrag bezieht sich auf BT-Drs. 21/7929 und gibt den Inhalt der Drucksache zusammenfassend wieder. Die inhaltliche Verantwortung liegt beim jeweiligen Verfasser der Drucksache. Der Beitrag spiegelt nicht notwendigerweise die Meinung des Seitenbetreibers wider.
Weitere Beiträge